Metin2 web panel güvenliği; oyuncu hesaplarını, karakter verilerini, envanter bilgilerini ve yönetici yetkilerini yetkisiz erişimlere karşı korumak için alınan teknik önlemlerin bütünüdür. Güvenli bir Metin2 panelinde SQL Injection, XSS, CSRF ve dosya yükleme açıkları engellenmeli; kullanıcı oturumları korunmalı, yönetici işlemleri yetkilendirilmeli ve veritabanı erişimleri sınırlandırılmalıdır. Özellikle PHP ile geliştirilen Metin2 kayıt, kullanıcı kontrol ve yönetim panellerinde yalnızca giriş ekranını korumak yeterli değildir. Güvenlik, uygulamanın bütün katmanlarında sağlanmalıdır.
Metin2 Web Panel Güvenliği Nedir?
Metin2 web paneli, oyuncuların veya yöneticilerin bir internet tarayıcısı üzerinden oyun sunucusuyla ilişkili işlemleri gerçekleştirmesini sağlayan yazılımdır. Üyelik oluşturma, şifre değiştirme, karakter bilgilerini görüntüleme ve yönetici işlemleri bu paneller üzerinden yapılabilir.
Web panelinin doğrudan veya dolaylı olarak oyun veritabanıyla bağlantılı olması, güvenlik açıklarının etkisini artırır. Normal bir internet sitesinde yaşanan yetkisiz erişim, web sitesiyle sınırlı kalabilirken Metin2 panelindeki bir açık oyun hesaplarını, karakterleri ve eşya kayıtlarını da etkileyebilir.
Örneğin oyuncuların kullanıcı adlarını değiştirebildiği bir sistemde SQL sorguları güvenli hazırlanmamışsa saldırganlar veritabanı sorgularının davranışını değiştirmeye çalışabilir. Yönetici işlemlerinde yetki kontrolleri eksikse normal bir kullanıcı, kendisine ait olmayan işlemlere erişebilir.
Bu nedenle Metin2 web paneli geliştirilirken güvenlik, sonradan eklenen bir özellik değil, sistemin temel gereksinimi olarak değerlendirilmelidir.
Metin2 Web Panelinde En Yaygın Güvenlik Açıkları
Metin2 panellerinde karşılaşılabilecek güvenlik sorunları yalnızca şifre hırsızlığından ibaret değildir. Hatalı veritabanı sorguları, yetki kontrolleri, dosya yükleme alanları ve oturum mekanizmaları da önemli riskler oluşturur.
| Güvenlik Riski | Olası Etkisi | Temel Önlem |
|---|---|---|
| SQL Injection | Veri sızıntısı veya değişikliği | Parametreli SQL sorguları |
| XSS | Zararlı kodun tarayıcıda çalışması | Çıktı kodlama |
| CSRF | İzinsiz işlem yaptırılması | CSRF token doğrulaması |
| Yetki kontrolü eksikliği | Başka hesaba erişim | Sunucu taraflı yetkilendirme |
| Güvensiz dosya yükleme | Zararlı dosya çalıştırılması | Dosya doğrulama ve izolasyon |
| Oturum ele geçirme | Hesap yetkilerinin kötüye kullanılması | Güvenli çerez ve oturum yönetimi |
| Zayıf şifre saklama | Hesapların ele geçirilmesi | Modern parola hash algoritmaları |
| Aşırı veritabanı yetkisi | Büyük çaplı veri kaybı | En az yetki ilkesi |
Bu güvenlik risklerinin her biri ayrı bir kontrol mekanizması gerektirir. Örneğin SQL Injection önlemlerinin alınmış olması, XSS veya yetkisiz erişim sorunlarının da çözüldüğü anlamına gelmez.
1. SQL Injection Açıkları Nasıl Önlenir?
SQL Injection, kullanıcının gönderdiği verilerin güvenli olmayan şekilde SQL sorgusuna eklenmesi sonucunda ortaya çıkan bir güvenlik açığıdır.
Metin2 web panellerinde kullanıcı adı, karakter ID, hesap ID, e-posta ve arama parametreleri veritabanı sorgularında kullanılabilir. Bu alanlardan gelen değerler sorgu metnine doğrudan birleştirilmemelidir.
PDO ve Prepared Statement Kullanımı
PHP ile geliştirilen panellerde SQL Injection riskini azaltmanın temel yöntemlerinden biri PDO veya MySQLi üzerinden parametreli sorgular kullanmaktır.
Örneğin kullanıcı bilgilerini almak için hazırlanan sorguda hesap ID değeri SQL komutundan ayrı bir parametre olarak işlenmelidir.
PDO kullanımında prepare ve execute yöntemleriyle parametreli sorgular hazırlanabilir. Böylece kullanıcı tarafından gönderilen değerler SQL komutunun yapısını değiştirecek şekilde yorumlanmaz.
Bununla birlikte tablo ve sütun adları gibi SQL tanımlayıcıları normal sorgu parametreleri olarak kullanılamaz. Dinamik tablo veya sıralama seçimi gerekiyorsa yalnızca önceden izin verilen seçenekler kullanılmalıdır.
Veritabanı Kullanıcı Yetkilerini Sınırlandırın
Web panelinin kullandığı veritabanı hesabına ihtiyaç duymadığı yetkileri vermeyin.
Örneğin yalnızca karakter bilgilerini görüntüleyen bir sayfanın bütün veritabanlarını silme veya yönetme yetkisine ihtiyacı yoktur.
Farklı işlemler için ayrı veritabanı kullanıcıları ve mümkün olduğunca sınırlı yetkiler kullanmak, bir güvenlik açığının verebileceği zararı azaltabilir.
2. Metin2 Web Panelinde XSS Güvenliği
XSS, saldırganın kontrol ettiği içeriğin başka bir kullanıcının tarayıcısında çalıştırılabilecek kod olarak yorumlanmasıdır.
Metin2 panellerinde karakter isimleri, lonca isimleri, yorumlar, oyuncu profilleri ve yönetici kayıtları gibi alanlarda kullanıcı kaynaklı içerikler gösterilebilir.
Bu içerikler güvenli şekilde işlenmediğinde özellikle yönetici panelini görüntüleyen yetkili kullanıcılar risk altına girebilir.
HTML Çıktılarını Güvenli Gösterin
PHP uygulamalarında HTML metin alanına yazdırılan dinamik içerikler uygun şekilde kodlanmalıdır. Bunun için ilgili bağlamda htmlspecialchars gibi fonksiyonlar kullanılabilir.
Ancak HTML, jаvascript, URL ve CSS bağlamlarının güvenlik kuralları farklıdır. Tek bir kodlama yöntemi bütün çıktı türleri için yeterli değildir.
Örneğin bir kullanıcı adının HTML metni olarak gösterilmesiyle jаvascript kodu içerisinde kullanılması farklı güvenlik yaklaşımları gerektirir.
Content Security Policy Kullanın
Content Security Policy, tarayıcıda hangi kaynaklardan kod ve içerik yüklenebileceğini sınırlandırmaya yardımcı olan bir güvenlik mekanizmasıdır.
CSP, XSS riskinin etkisini azaltabilecek ek bir savunma katmanıdır. Ancak hatalı çıktı işlemenin yerine geçmez.
Özellikle üçüncü taraf jаvascript dosyaları kullanan web panellerinde izin verilen kaynakların dikkatle belirlenmesi gerekir.
3. CSRF Koruması Nasıl Sağlanır?
CSRF, giriş yapmış bir kullanıcının tarayıcısına, bilgisi dışında yetkili bir işlem yaptırılmaya çalışılmasıdır.
Metin2 web panelinde e-posta değiştirme, şifre güncelleme, karakter işlemleri ve yönetici ayarlarını değiştirme gibi işlemler CSRF açısından korunmalıdır.
CSRF Token Sistemi
CSRF korumasında sunucu, kullanıcının oturumuyla ilişkili, tahmin edilmesi zor bir güvenlik değeri oluşturabilir.
Bu değer işlem formuyla gönderilir ve işlem gerçekleştirilmeden önce sunucuda doğrulanır.
Token geçersizse veya eksikse istek reddedilmelidir. Token kontrolünün yalnızca tarayıcı tarafında yapılması yeterli değildir.
GET ile Kritik İşlem Yapmayın
Şifre değiştirme, kullanıcı silme ve yetki güncelleme gibi işlemler yalnızca bir bağlantının açılmasıyla gerçekleştirilmemelidir.
Bu işlemler uygun HTTP yöntemleri, CSRF doğrulaması ve sunucu taraflı yetkilendirme ile korunmalıdır.
Özellikle yönetici panelinde hesap silme veya para bakiyesi değiştirme gibi yüksek etkili işlemler için ek kimlik doğrulama ve onay mekanizmaları kullanılabilir.
4. Yönetici Paneli Nasıl Güvenli Hâle Getirilir?
Metin2 web panelinin en kritik bölümlerinden biri yönetici panelidir. Buradan oyuncu hesapları, sunucu ayarları, karakterler ve bazı sistemlerde oyun ekonomisi yönetilebilir.
Yönetici sayfasının adresini değiştirmek veya gizlemek tek başına güvenlik sağlamaz.
Sunucu Tarafında Yetki Kontrolü
Yöneticiye özel her işlem için kullanıcının oturumu ve yetkisi sunucu tarafında doğrulanmalıdır.
Örneğin normal bir oyuncu, yönetici arayüzünü görmüyor olsa bile doğrudan istek göndererek yönetici işlemini çalıştıramamalıdır.
Yetkilendirme yalnızca menüleri gizleyerek veya jаvascript üzerinden butonları devre dışı bırakarak yapılamaz.
Rol Tabanlı Yetkilendirme
Yönetici, moderatör ve destek görevlisi gibi farklı rollerin yetkileri ayrı tanımlanmalıdır.
Örneğin destek görevlisinin hesap inceleme yetkisi olabilirken kullanıcıların oyun içi bakiyelerini değiştirme yetkisi bulunmayabilir.
Her rol yalnızca görevini tamamlamak için gerekli işlemlere erişebilmelidir.
İki Aşamalı Doğrulama
Yönetici hesaplarında iki aşamalı doğrulama kullanılması önerilir. Mümkün olduğunda kimlik avına dayanıklı güvenlik anahtarları veya passkey yöntemleri tercih edilebilir.
Bu yöntemler, yönetici şifresinin ele geçirilmesi durumunda hesabın kötüye kullanılmasını zorlaştırır.
Ayrıca yönetici hesapları için başarısız giriş denemeleri takip edilmeli ve şüpheli oturumlara karşı koruma uygulanmalıdır.
5. PHP Session ve Cookie Güvenliği
Session, kullanıcının web panelindeki oturum durumunu yönetir. Güvenli oturum yönetimi özellikle oyuncu hesaplarını ve yönetici erişimlerini korumak açısından önemlidir.
Secure ve HttpOnly Kullanımı
HTTPS kullanan bir web panelinde oturum çerezleri Secure özelliğiyle gönderilmelidir. Bu özellik, çerezin yalnızca güvenli bağlantılarda iletilmesine yardımcı olur.
HttpOnly özelliği ise jаvascript üzerinden oturum çerezinin okunmasını engeller. Ancak HttpOnly, bütün XSS saldırılarını önleyen bir güvenlik mekanizması değildir.
SameSite Ayarı
SameSite, tarayıcının oturum çerezini farklı sitelerden başlatılan isteklerde hangi koşullarda göndereceğini belirler.
Uygulamaya uygun olarak Lax veya Strict seçenekleri değerlendirilebilir. SameSite özelliği, CSRF korumasını destekler ancak çoğu uygulamada CSRF token doğrulamasının yerine kullanılmamalıdır.
Girişten Sonra Session ID Yenileme
Kullanıcı başarıyla giriş yaptığında veya yetki seviyesi yükseldiğinde oturum tanımlayıcısı güvenli şekilde yenilenmelidir.
Bu yaklaşım, session fixation adı verilen oturum sabitleme saldırılarına karşı koruma sağlar.
Oturumların hareketsizlik ve mutlak geçerlilik süreleri belirlenmeli, çıkış işlemi sunucu tarafındaki oturumu da geçersiz hâle getirmelidir.
6. Metin2 Hesap Şifreleri Nasıl Korunmalı?
Metin2 web paneli geliştirirken hesap şifrelerinin düz metin olarak saklanması ciddi bir güvenlik riskidir.
Yeni geliştirilen kimlik doğrulama sistemlerinde Argon2id gibi modern parola hash algoritmaları tercih edilebilir. bcrypt de uygun koşullarda kullanılabilen bir alternatiftir.
Ancak eski Metin2 server files yapılarında hesap doğrulaması farklı parola formatlarına dayanabilir. Web panelinin kullandığı parola sistemi, mevcut Auth Core'un doğrulama yöntemiyle uyumlu olmalıdır.
Eski Şifre Sistemleri Nasıl Güncellenmeli?
Eski sistemlerde kullanılan parola hash yöntemini kontrol etmeden bütün şifreleri yeni bir algoritmayla değiştirmek, oyuncuların giriş yapamamasına neden olabilir.
Daha güvenli bir parola sistemine geçmek isteyen geliştiriciler, Auth Core ile web panelinin birlikte çalışacağı bir geçiş planı hazırlamalıdır.
Gerekirse oyuncunun başarılı girişinden sonra şifresinin yeni hash algoritmasıyla yeniden saklanmasını sağlayan kontrollü bir geçiş yaklaşımı uygulanabilir.
Bu süreçte parola doğrulama uyumluluğu ve mevcut hesapların korunması test edilmelidir.
Brute Force Saldırıları
Brute force saldırıları, kullanıcı şifrelerinin çok sayıda denemeyle tahmin edilmeye çalışılmasıdır.
Giriş ve şifre sıfırlama alanlarında hesap ve IP bazlı istek sınırlaması uygulanmalıdır.
Gerektiğinde artan bekleme süreleri, şüpheli giriş tespiti ve ek kimlik doğrulama önlemleri kullanılabilir.
Tek başına CAPTCHA eklemek, bütün otomatik giriş saldırılarına karşı yeterli koruma sağlamaz.
7. Dosya Yükleme Güvenliği Nasıl Sağlanır?
Metin2 web panellerinde lonca logosu, avatar, ekran görüntüsü veya destek talebi eki gibi dosya yükleme özellikleri bulunabilir.
Dosya yükleme alanları doğru tasarlanmadığında saldırganların sunucuya zararlı dosyalar göndermesine veya beklenmeyen içerikleri çalıştırmasına yol açabilir.
Dosya Uzantısını Kontrol Edin
Yalnızca belirli dosya türlerinin yüklenmesine izin verilmelidir. Örneğin bir avatar alanı yalnızca gerçekten desteklenen güvenli görsel formatlarını kabul edebilir.
Ancak dosya adının sonunda JPG veya PNG bulunması, dosyanın gerçek bir görsel olduğunu kanıtlamaz.
Dosyanın içeriği, boyutu ve gerçek formatı sunucu tarafında doğrulanmalıdır.
Yüklenen Dosyaları İzole Edin
Mümkün olduğunda yüklenen dosyalar web kök dizininin dışında saklanmalıdır.
Dosyaların doğrudan erişilebilir olması gerekiyorsa ilgili dizinde sunucu taraflı kod çalıştırılması engellenmeli ve erişim politikaları uygulanmalıdır.
Dosya adları sunucu tarafından güvenli ve benzersiz biçimde oluşturulmalıdır. Kullanıcının gönderdiği dosya yolu doğrudan kullanılmamalıdır.
Görselleri Yeniden İşleyin
Görsel yükleme sistemlerinde dosyanın güvenilir bir görüntü işleme kütüphanesiyle yeniden oluşturulması, belirli zararlı içerik risklerini azaltabilir.
Ancak görselleri yeniden işlemek, dosya boyutu sınırlarını, format doğrulamasını veya güvenli depolama gereksinimini ortadan kaldırmaz.
8. Metin2 Veritabanı Güvenliği
Metin2 sunucu dosyalarında account, player ve common gibi veritabanı isimleriyle karşılaşılabilir. Kullanılan server files sürümüne göre veritabanı yapısı ve tablolar değişebilir.
Web panelinin bütün bu veritabanlarına sınırsız erişim sağlayacak şekilde yapılandırılması önerilmez.
Account Veritabanı
Account veritabanında hesap bilgileri ve kimlik doğrulamayla ilişkili veriler bulunabilir.
Üyelik ve hesap yönetimi gerçekleştiren bir web paneli, yalnızca gerekli hesap işlemleri için yetkilendirilmiş bir bağlantı kullanmalıdır.
Player Veritabanı
Player veritabanında karakterler, eşyalar, envanterler ve oyun içi sistemlerle ilişkili çeşitli kayıtlar bulunabilir.
Bu alanlarda yapılacak hatalı değişiklikler oyuncu verilerinin kaybolmasına veya oyun sistemlerinin tutarsız çalışmasına neden olabilir.
Bu nedenle karakter ve eşya bilgilerini değiştiren web paneli işlemleri dikkatle tasarlanmalıdır.
Common Veritabanı
Common veritabanı bazı Metin2 yapılarında sunucu genelinde kullanılan yapılandırma ve oyun verilerini barındırabilir.
Normal bir oyuncu panelinin bu veritabanına yazma yetkisi bulunması çoğu kullanım senaryosunda gerekli değildir.
Veritabanı Bağlantısını Koruyun
MySQL veya MariaDB bağlantıları mümkün olduğunca yalnızca güvenilir sunuculara açık olmalıdır.
Veritabanı servisini doğrudan bütün internete açmak yerine yerel ağ, güvenlik duvarı ve gerekli bağlantı kısıtlamaları kullanılmalıdır.
Veritabanı şifreleri kaynak kod içerisinde sabit değerler olarak paylaşılmamalı ve erişimi sınırlandırılmış yapılandırma veya gizli bilgi yönetim mekanizmalarında tutulmalıdır.
9. Web Panelinden Karakter ve Eşya Düzenleme Güvenliği
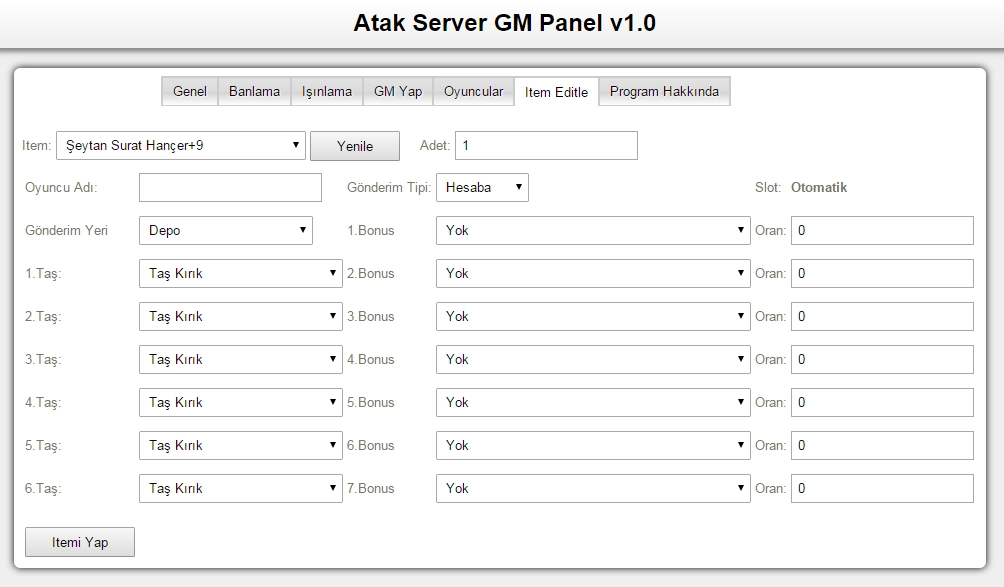
Metin2 web panellerindeki en riskli özelliklerden biri, oyun içi karakter veya eşya verilerini değiştirebilen yönetici işlemleridir.
Bu tür özellikler yanlış uygulanırsa oyuncu verilerinde tutarsızlık, kayıp veya yetkisiz değişiklik yaşanabilir.
Aktif Oyuncunun Verisini Doğrudan Değiştirmeyin
Metin2 Game ve DB Core yapılarında bazı karakter ve eşya verileri çalışma sırasında bellekte tutulabilir.
Aktif oyuncunun veritabanındaki eşya miktarını veya karakter durumunu doğrudan SQL sorgusuyla değiştirmek, bellekteki veriyle veritabanındaki kaydın farklılaşmasına neden olabilir.
Örneğin panel üzerinden değiştirilen bir eşya kaydı, Game veya DB Core tarafından daha sonra eski değerle tekrar kaydedilebilir.
Bu nedenle mümkünse oyun sunucusuyla uyumlu, yetkilendirilmiş ve denetlenebilir bir işlem mekanizması kullanılmalıdır.
Karakter Sahipliğini Doğrulayın
Oyuncunun kendi karakterine ait bir işlemi gerçekleştirmesi gerekiyorsa karakterin gerçekten o hesaba ait olduğu sunucu tarafında doğrulanmalıdır.
Tarayıcıdan gönderilen karakter ID veya hesap ID değerine tek başına güvenilmemelidir.
Bu kontrolün eksik olması, bir kullanıcının başka oyuncuların karakter verilerini görüntülemesine veya değiştirmesine yol açabilir.
İşlem Kayıtları Oluşturun
Yönetici tarafından gerçekleştirilen karakter, eşya veya hesap değişiklikleri denetim kayıtlarında saklanmalıdır.
Kayıtlarda işlemi yapan yönetici, hedef hesap, yapılan değişiklik, zaman ve sonuç bilgileri bulunabilir.
Hassas bilgiler, şifreler ve oturum tokenları bu kayıtlara yazılmamalıdır.
10. Web Paneli Ödeme ve Market Sistemleri Nasıl Korunur?
Bazı Metin2 sunucularında web paneli üzerinden Ejderha Parası, sanal bakiye, market ürünü veya farklı dijital hizmetler satın alınabilir.
Bu tür sistemler yalnızca hesap güvenliği açısından değil, oyun ekonomisinin bütünlüğü bakımından da kritik öneme sahiptir.
Ödeme Bildirimlerini Doğrulayın
Ödeme servisinden gelen bildirimler, sağlayıcının belirttiği imza veya doğrulama mekanizması kullanılarak kontrol edilmelidir.
Yalnızca tarayıcı üzerinden açılan başarılı ödeme sayfasına bakarak oyuncuya bakiye verilmemelidir.
Ödeme tutarı, sipariş kimliği, para birimi ve ödeme durumu sunucu tarafında doğrulanmalıdır.
Aynı Ödemeyi İki Defa İşlemeyin
Bazı ödeme servisleri aynı bildirimi birden fazla kez gönderebilir.
Bu nedenle ödeme işlemlerinde benzersiz sipariş kimliği kullanılmalı ve aynı başarılı ödeme bildiriminin ikinci kez bakiye oluşturması engellenmelidir.
Bu yaklaşım idempotency olarak adlandırılır ve özellikle otomatik bakiye yükleme sistemlerinde önemlidir.
Market İşlemlerini Sunucuda Hesaplayın
Oyuncunun satın almak istediği ürünün fiyatı, yalnızca tarayıcıdan gelen değere göre kabul edilmemelidir.
Fiyat ve bakiye kontrolleri sunucuda yapılmalı, bakiye düşme ve sipariş oluşturma işlemleri tutarlı biçimde gerçekleştirilmelidir.
Özellikle eş zamanlı satın alma isteklerinin aynı bakiyeyi birden fazla kez kullanmasını engellemek için uygun veritabanı işlemleri ve kilitleme mekanizmaları tasarlanmalıdır.
11. HTTPS ve Sunucu Yapılandırması
Güvenli bir Metin2 web panelinin HTTPS üzerinden yayınlanması gerekir. HTTPS, tarayıcı ile web sunucusu arasındaki verilerin aktarım sırasında korunmasını sağlar.
Ancak HTTPS kullanmak, SQL Injection veya yetki kontrolü eksikliği gibi uygulama açıklarını çözmez.
Sunucu Yazılımlarını Güncel Tutun
PHP, Nginx, Apache, MySQL veya MariaDB gibi yazılımların güvenlik güncellemeleri takip edilmelidir.
Destek süresi sona ermiş sürümler, bilinen güvenlik açıklarına karşı risk oluşturabilir.
Güncelleme öncesinde uygulamanın uyumluluğu test edilmeli ve geri dönüş için yedek hazırlanmalıdır.
Hata Mesajlarını Gizleyin
Canlı ortamda PHP hata mesajlarının bütün ayrıntılarıyla oyunculara gösterilmesi önerilmez.
Veritabanı kullanıcı adları, dosya yolları ve SQL hata ayrıntıları saldırganlara teknik bilgi sağlayabilir.
Hatalar sunucu kayıtlarında tutulmalı, kullanıcıya ise hassas bilgi içermeyen genel bir mesaj gösterilmelidir.
Yönetim Servislerini Sınırlandırın
SSH, veritabanı yönetim arayüzü ve diğer sistem yönetimi servisleri yalnızca yetkili erişimlere açık olmalıdır.
Mümkün olduğunda VPN, güvenilir IP kısıtlamaları ve güçlü kimlik doğrulama mekanizmaları kullanılmalıdır.
Web panelinin çalışması için gerekli olmayan servislerin internete açık tutulması saldırı yüzeyini artırır.
12. Metin2 Web Paneli Nasıl Test Edilir?
Bir web panelinin güvenli olup olmadığını yalnızca sorunsuz çalışmasına bakarak anlamak mümkün değildir.
Güvenlik kontrolleri, uygulamanın sahip olduğu özelliklere göre planlanmalıdır. Testler yalnızca size ait veya test izni verilmiş sistemlerde gerçekleştirilmelidir.
Kimlik Doğrulama Testleri
Giriş, çıkış, şifre sıfırlama, oturum zaman aşımı ve hatalı şifre denemeleri kontrol edilmelidir.
Bir kullanıcı çıkış yaptıktan sonra eski oturumuyla korumalı sayfalara erişememelidir.
Yetkilendirme Testleri
Normal kullanıcı hesabıyla yönetici işlemlerine erişilemediği doğrulanmalıdır.
Ayrıca bir kullanıcının başka bir hesaba ait karakter ID veya sipariş ID bilgisiyle işlem yapamadığı test edilmelidir.
Form ve Dosya Yükleme Testleri
Formların geçersiz veri gönderildiğinde sunucu tarafında doğru tepki verdiği kontrol edilmelidir.
Dosya yükleme alanlarında izin verilmeyen dosya türlerinin, aşırı büyük dosyaların ve bozuk içeriklerin reddedildiği doğrulanmalıdır.
Ödeme ve Bakiye Testleri
Ödeme kullanılan sistemlerde başarısız işlemlerin bakiye oluşturmadığı ve aynı ödeme bildiriminin tekrar işlenmediği kontrol edilmelidir.
Eş zamanlı satın alma istekleri, yetersiz bakiye durumları ve işlem sırasında oluşabilecek bağlantı hataları da test edilmelidir.
13. Metin2 Web Paneli Güvenlik Kontrol Listesi
Bir Metin2 web panelini canlı kullanıma açmadan önce aşağıdaki kontroller tamamlanmalıdır:
- Bütün SQL sorgularında kullanıcı verileri güvenli şekilde işleniyor mu?
- Her yönetici işlemi için sunucu tarafında yetki kontrolü yapılıyor mu?
- Şifreler uygun parola hash mekanizmalarıyla korunuyor mu?
- Giriş ve şifre sıfırlama işlemlerine hız sınırlaması uygulanıyor mu?
- Oturum çerezlerinde Secure, HttpOnly ve uygun SameSite ayarları kullanılıyor mu?
- Durum değiştiren işlemler CSRF saldırılarına karşı korunuyor mu?
- Kullanıcı tarafından gönderilen içerikler güvenli şekilde görüntüleniyor mu?
- Dosya yükleme alanlarında format, boyut ve içerik doğrulaması yapılıyor mu?
- Web panelinin veritabanı yetkileri sınırlandırılmış mı?
- Aktif oyuncuların karakter ve eşya verilerinin bütünlüğü korunuyor mu?
- Ödeme işlemleri sağlayıcı tarafından güvenli biçimde doğrulanıyor mu?
- Güncel ve geri yüklemesi test edilmiş yedekler bulunuyor mu?
- Yönetici işlemleri hassas veri içermeyen denetim kayıtlarına yazılıyor mu?
- Sunucu yazılımları desteklenen sürümlerde tutuluyor mu?
- Canlı ortamın hata mesajları hassas teknik bilgiler sızdırıyor mu?
Kontrol listesindeki her maddenin tamamlanması, uygulamada hiçbir güvenlik açığı bulunmadığını garanti etmez. Bununla birlikte yaygın risklerin sistemli biçimde değerlendirilmesine yardımcı olur.
Metin2 Web Paneli Güvenliği Hakkında Sık Sorulan Sorular
Metin2 web paneli neden hacklenir?
Web panelleri SQL Injection, XSS, zayıf şifreler, eksik yetki kontrolleri veya güncellenmeyen yazılımlar nedeniyle ele geçirilebilir. Gerçek nedenin belirlenmesi için kayıtların ve sistemin incelenmesi gerekir.
Metin2 kayıt panelinde SQL Injection nasıl engellenir?
Parametreli sorgular kullanılmalı, SQL tanımlayıcıları izin verilen değerlerle sınırlandırılmalı ve veritabanı kullanıcılarının yetkileri azaltılmalıdır.
Metin2 admin paneli nasıl korunur?
Sunucu taraflı yetki kontrolü, güçlü kimlik doğrulama, MFA, güvenli oturum yönetimi, istek sınırlaması ve işlem kayıtları kullanılmalıdır.
Metin2 web panelinde HTTPS yeterli mi?
Hayır. HTTPS veri aktarımını korur ancak SQL Injection, XSS, CSRF ve yetki kontrolü eksikliği gibi uygulama güvenliği sorunlarını tek başına engellemez.
Metin2 Auth Core ile web paneli aynı şifre sistemini mi kullanmalı?
Oyuncular aynı hesap bilgileriyle her iki sisteme giriş yapacaksa parola doğrulama yöntemleri birbiriyle uyumlu olmalıdır. Eski Auth sistemlerinin kullandığı parola formatları incelenmeden değişiklik yapılmamalıdır.
Metin2 web panelinden item vermek güvenli mi?
Uygun yetkilendirme, denetim kaydı ve Game/DB veri tutarlılığı sağlanırsa kontrollü işlem mekanizmaları geliştirilebilir. Ancak aktif oyuncunun envanterini doğrudan SQL ile değiştirmek veri kaybı veya tutarsızlık riski oluşturabilir.
Cloudflare kullanmak Metin2 panelini tamamen korur mu?
Hayır. Uygun yapılandırılmış bir CDN veya WAF, belirli saldırıları azaltmaya yardımcı olabilir. Ancak uygulamanın içindeki yetkilendirme, veri doğrulama ve oturum güvenliği sorunlarını otomatik olarak çözmez.
Metin2 web paneli ne sıklıkla kontrol edilmeli?
Her önemli kod değişikliğinden, yeni modül eklenmesinden ve altyapı güncellemesinden sonra güvenlik kontrolleri yapılmalıdır. Ayrıca düzenli aralıklarla yedeklerin geri yüklenebilirliği, kullanıcı yetkileri ve kayıtlar gözden geçirilmelidir.
Sonuç
Metin2 web panel güvenliği, yalnızca yönetici şifresini güçlü seçmek veya admin panelinin adresini gizlemekten ibaret değildir. Güvenli bir sistem oluşturmak için SQL sorguları, kullanıcı yetkileri, oturumlar, dosya yüklemeleri ve veritabanı bağlantıları birlikte korunmalıdır.
Özellikle Game, DB ve Auth Core ile ilişkili web panellerinde karakter ve eşya verilerinin bütünlüğü kritik öneme sahiptir. Web uygulamasındaki bir hata yalnızca internet sitesini değil, oyun sunucusundaki oyuncu kayıtlarını da etkileyebilir.
Güvenli bir Metin2 paneli geliştirmek isteyenler öncelikle en az yetki ilkesini uygulamalı, parametreli sorgular kullanmalı, kritik işlemleri sunucu tarafında doğrulamalı ve düzenli güvenlik testleri gerçekleştirmelidir. Güncel yazılımlar, güvenli yedekleme ve düzenli denetim süreçleriyle desteklenen bir yapı, hem oyuncuların hem de sunucu yönetiminin karşılaşabileceği riskleri önemli ölçüde azaltabilir.

Savaşçı Yorumları
Bu parşömene ilk notu sen bırak.
Deneyimini paylaşarak konu sahibine destek ol ve Metin2 arşivini güçlendir.